
L’impatto diretto che i fornitori hanno su costi e performance rende il rischio legato ai fornitori un problema centrale nell’ambito di spesa e operation che l’ufficio acquisti deve tenere sotto controllo.
Questa guida propone un’analisi approfondita della gestione del rischio fornitori (VRM), cioè il processo che identifica, valuta e tiene monitorati i rischi a cui fornitori terzi espongono un’organizzazione.
Qui analizziamo perché la VRM è diventata una priorità operativa per il consiglio di amministrazione e forniamo un quadro di riferimento per creare un approccio scalabile e basato sul ciclo di vita che genera un valore misurabile per l’azienda.
Punti chiave
- La VRM prevede che gli uffici acquisti valutino costantemente i rischi finanziari e i rischi legati alla supply chain per tutti i fornitori.
- Nell’impresa, una VRM efficace dovrebbe essere centralizzata, basata sui dati e integrata nei workflow dell’ufficio acquisti.
- Le organizzazioni leader gestiscono i dati dei fornitori e i processi di procurement su un’unica piattaforma, come Ivalua, che permette di avere un quadro in tempo reale e il contenimento proattivo dei rischi.
Cos’è la gestione del rischio fornitori?
La gestione del rischio fornitori (VRM) è un processo strutturato che identifica, valuta, attenua e tiene monitorati i rischi introdotti da terze parti, quali fornitori e partner, durante tutto il processo di procurement.
Un framework ben definito di gestione dei rischi nella supply chain può aiutarti a capire in che modo le relazioni con i fornitori possono influire su vari KPI, tra cui sicurezza, conformità, costi e continuità operativa.
Il rischio di terze parti è di ampia portata e interessa fornitori di servizi, vendor SaaS, partner logistici, terzisti e qualsiasi soggetto esterno che entri in contatto con i tuoi dati o le tue operation. La gestione del rischio fornitori, perciò, dovrebbe funzionare come un ciclo costituito dalle seguenti fasi:
- Onboarding dei fornitori con dati standardizzati
- Valutazione coerente del rischio
- Controlli integrati nei contratti
- Monitoraggio delle modifiche
- Risoluzione dei problemi non appena si presentano
Considerare la gestione del rischio fornitori in una prospettiva di ciclo di vita può aiutarti a tenere sotto controllo il rischio e a integrarlo nelle più ampie pratiche di gestione del rischio e della performance dei fornitori.
Funziona al meglio quando tutte le transazioni e i contratti con i fornitori sono gestititi su un’unica piattaforma perché il collegamento tra segnali di rischio e attività reale dei fornitori rende i punteggi di rischio utilizzabili in situazioni concrete.
Perché ora il rischio fornitori è un rischio operativo a livello di CdA
Il rischio fornitori è diventato una questione che interessa il CdA perché ormai le terze parti rappresentano una delle principali fonti di contrattempi. Secondo Verizon, le terze parti sono coinvolte in circa il 30% delle violazioni in oltre 22.000 incidenti.
Tra i punti d’ingresso comuni per comportamenti dannosi figurano credenziali rubate (22%) e vulnerabilità non corrette (20%), spesso legate agli ecosistemi dei vendor.
L’Agenzia dell’Unione europea per la sicurezza informatica, inoltre, indica il phishing (60%), lo sfruttamento di vulnerabilità (21,3%) e gli attacchi alla supply chain (10,6%) come vettori principali, e nel 68,6% delle intrusioni i dati sottratti vengono messi in vendita.
Alla luce di questi risultati, per contenere efficacemente i rischi l’organizzazione dovrebbe integrare controlli nelle fasi di selezione, contrattualizzazione e gestione dei vendor, di cui dovrebbe tenere costantemente monitorata l’attività.
La scala del valore della gestione del rischio fornitori rappresentata nella figura propone un modello semplice per rendere pienamente operativa la gestione del rischio nell’organizzazione.
Livello 1: visibilità (conosci i tuoi fornitori e capisci perché sono importanti)
Inizia con una scheda fornitore completa e accurata che centralizzi i dati del vendor, definisca i livelli di criticità e associ ogni fornitore ai processi e ai dati interessati dalla sua attività.
Livello 2: controllo (integra i requisiti di rischio in contratti e workflow)
Una volta che i fornitori sono visibili, formalizza la gestione del rischio attraverso controlli applicabili quali clausole contrattuali, SLA, diritti di audit, obblighi di sicurezza, requisiti assicurativi e disposizioni normative. Integra questi controlli nei workflow dell’ufficio acquisti relativi a sourcing, onboarding ed esecuzione dei contratti.
Livello 3: monitoraggio (rileva gli scostamenti e rischi emergenti)
Il monitoraggio continuo comprende l’aggiornamento dei dati di due diligence, il tracciamento delle scadenze (di certificazioni, assicurazioni, ecc.), l’analisi dei segnali relativi alle performance dei fornitori e, ove applicabile, l’integrazione di informazioni esterne.
Livello 4: contenimento (instrada i problemi ai responsabili e chiudi il ciclo)
Stabilisci la titolarità e imposta i trigger per automatizzare le azioni correttive. Dovresti inoltre definire gli SLA relativi alla risoluzione dei problemi e segnalare i problemi ai livelli superiori quando occorre. Processi a ciclo chiuso come questi aiutano a risolvere e documentare i rischi e, nel complesso, a rafforzarne l’attenuazione.
Livello 5: valore (riduci le perdite, migliora la continuità e proteggi i risultati di spesa)
Al livello più alto della scala, la gestione del rischio fornitori genera un valore misurabile per l’azienda in quanto riduce le perdite di costo, previene problemi operativi, minimizza le non conformità e protegge la performance dei fornitori. Collegando direttamente la gestione del rischio ai risultati dell’ufficio acquisti, la VRM promuove la resilienza e ottimizza la spesa.
Come Ivalua migliora lo scoring del rischio e la capacità di intervento
Nel quadro di una moderna gestione del rischio fornitori, IVA, l’agente virtuale intelligente di Ivalua, consente di integrare il controllo continuo del rischio nelle attività operative.
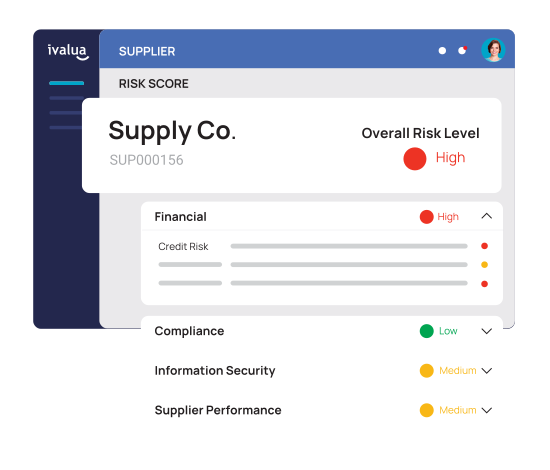
Aggrega i segnali relativi alle dimensioni finanziarie, geografiche, di conformità, di sostenibilità, di performance e di sicurezza delle informazioni attingendo i dati da fornitori quali Dun & Bradstreet, Moody’s, EcoVadis e Prewave. Poi genera automaticamente i punteggi di rischio e li aggiorna a cadenze prestabilite o quando scatta un evento.
IVA, inoltre, rende il rischio gestibile. Gli avvisi in tempo reale inoltrano le modifiche direttamente nei workflow dei fornitori, mentre l’IA convalida i documenti e segnala le discrepanze rispetto alle clausole.
Con IVA il lavoro manuale diminuisce perché consente la ricerca tra i contratti e le certificazioni relative alla gestione del rischio fornitori, e quando emergono problemi può generare piani di miglioramento con azioni raccomandate e KPI. Questo collegamento tra performance e rischio è fondamentale per la gestione delle performance dei fornitori.
Processo di gestione del rischio fornitori (su scala enterprise, passo per passo)
Di seguito mostriamo come si presenta nella pratica un processo di gestione del rischio fornitori adatto alle grandi aziende.
Passo 1: segmentare i fornitori in base a criticità e a esposizione al rischio
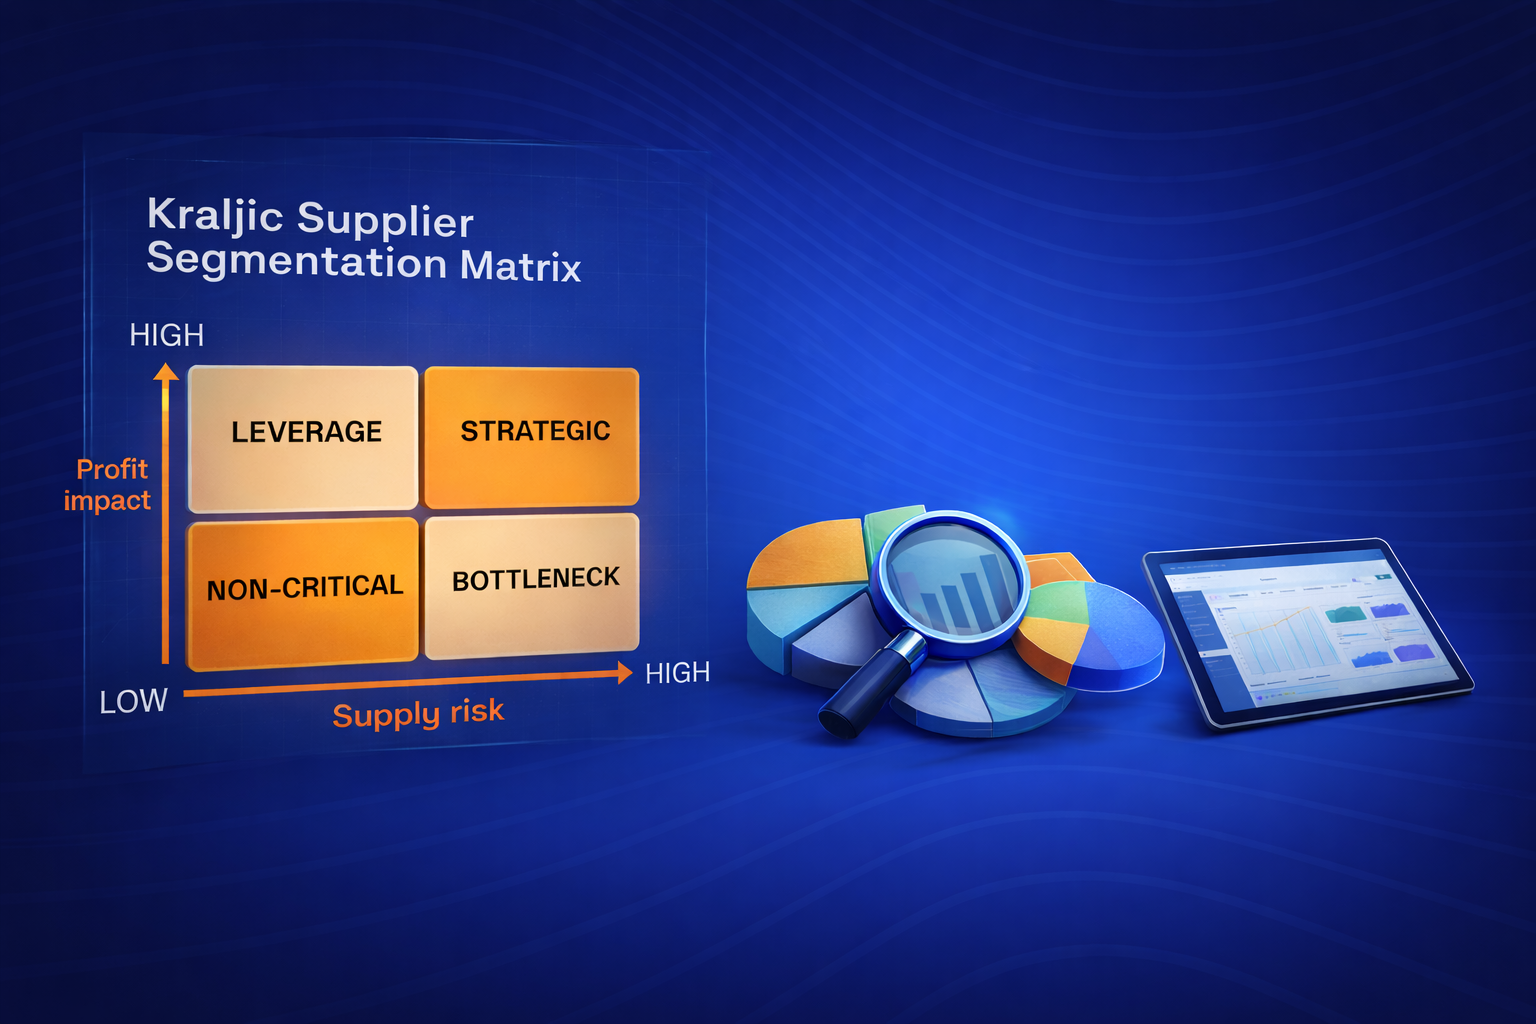
Inizia classificando i vendor in base all’impatto sul business e all’esposizione al rischio per garantire un esame più approfondito di quelli ad alto rischio. Tra i criteri chiave figurano la spesa, l’accesso ai sistemi, la sensibilità dei dati, la sostituibilità, la concentrazione geografica, l’impatto normativo e la dipendenza operativa.
Passo 2: standardizzare la due diligence e la raccolta delle prove
Definisci una serie coerente di dati obbligatori per l’onboarding e la revisione periodica, quali attestati di sicurezza, certificazioni, indicatori di solidità finanziaria, documentazione ESG e di conformità, copertura assicurativa e dichiarazioni dei subappaltatori. La standardizzazione riduce le discrepanze e rende i rischi comparabili tra i vari fornitori.
Passo 3: rendere contrattuali i requisiti di rischio
Incorpora direttamente nei contratti controlli minimi, quali condizioni di rinnovo subordinate alla conformità, clausole inerenti al diritto di audit, requisiti di notifica degli incidenti e condizioni relative al trattamento dei dati, ove applicabile. Questa misura contribuisce a garantire l’accountability.
Passo 4: implementare il monitoraggio continuo e un ciclo di revisione
Attiva trigger che fanno scattare il monitoraggio continuo, quali certificazioni scadute, nuovi episodi di rischio, peggioramento delle performance dei fornitori, cambiamenti nell’attività (come passaggi di proprietà o cambiamenti finanziari) e sviluppi geopolitici rilevanti. Questo approccio mantiene aggiornata e utilizzabile la panoramica sui rischi.
Passo 5: eseguire workflow di correzione con titolari designati
Quando insorgono problemi, indirizzali in workflow definiti e con una accountability chiara. Ne sono un esempio i piani di azioni correttive, i percorsi di escalation, le decisioni di sospensione degli acquisti e le strategie di sourcing alternative. L’efficacia delle misure di gestione del rischio fornitori dipende dal completamento del processo.
Passo 6: dimostrare la preparazione (dashboard, audit trail, reportistica)
Rendi visibile il rischio a livello dirigenziale utilizzando dashboard che ne mostrano la distribuzione per livello, gli interventi correttivi oltre la scadenza, le principali esposizioni al rischio in base a spesa e criticità, e le metriche relative ai tempi di risoluzione. Conserva audit trail completi per facilitare la difendibilità.
Le organizzazioni leader sostengono queste misure con soluzioni per la gestione del rischio fornitori come Ivalua, che aiutano a garantire un’esecuzione della gestione del rischio coerente a livello d’impresa.
Valutazione del rischio fornitori (cosa valutare, come stabilire il punteggio, come agire)
Una corretta valutazione del rischio fornitori consente di standardizzare la due diligence e di individuare azioni chiare. A livello d’impresa, le valutazioni devono essere coerenti e direttamente collegate alle decisioni dell’ufficio acquisti.
Aree di rischio da tenere in considerazione in ogni valutazione
Ogni vendor dovrebbe essere esaminato in base a una serie di aree di rischio chiave:
- Sicurezza informatica: controlli, vulnerabilità, cronologia degli incidenti e approccio alla sicurezza
- Dati/privacy: accesso ai dati sensibili, pratiche di trattamento dei dati ed esposizione al rischio normativa (per es. GDPR, CCPA)
- Finanza/sostenibilità: affidabilità creditizia, stabilità finanziaria e probabilità di interruzione dell’attività o fallimento
- Operation/continuità: livello di dipendenza, resilienza, esposizione al rischio geografica e pianificazione della continuità operativa
- Aspetti normativi/conformità: certificazioni, preparazione agli audit e aderenza alle normative specifiche di settore
- ESG/etica: fattori ambientali, sociali e di governance, ove rilevanti per il brand, la conformità o le aspettative degli investitori
Creare una valutazione del rischio che rifletta l’impatto sul business (non solo i risultati)
Modelli di valutazione del rischio efficaci danno priorità agli aspetti importanti. L’approccio standard combina probabilità e impatto, ma l’impatto andrebbe adeguato in base alla priorità del vendor e all’esposizione al rischio di spesa.
Una falla moderata nella sicurezza informatica presso un fornitore a basso impatto, per esempio, può rimanere una priorità bassa, mentre lo stesso problema in un fornitore mission-critical con spesa elevata diventa un rischio di massimo livello.
Trasformare i risultati relativi ai rischi in controlli dei contratti e dei workflow
La valutazione crea valore solo quando porta all’azione, perciò è importante tradurre i risultati relativi ai rischi direttamente in controlli applicabili e decisioni operative. Per esempio con:
- SLA più rigorosi e soglie di performance più elevate
- Attestazioni e controlli di conformità più frequenti
- Accesso limitato al sistema o ai dati
- Livelli di approvazione aggiuntivi per i fornitori ad alto rischio
- Dual sourcing o piani di contingenza per i fornitori critici
Per ulteriori informazioni su come la gestione del rischio si integra nei processi relativi ai fornitori, rimandiamo all’articolo Gestione del rischio dei fornitori (SRM).
Le schede di valutazione dei fornitori consentono di gestire il rischio e le performance nella stessa finestra
Una gestione del rischio isolata spesso porta a una falsa conformità, in cui le problematiche vengono documentate ma non collegate ai reali risultati dei fornitori. Raccogliendo performance e rischio dei fornitori in un’unica scheda di valutazione, il rischio diventa visibile nello stesso contesto di consegna, costo e qualità del servizio. Questo approccio, quindi, contribuisce a garantire che i segnali di rischio incidano concretamente sulle decisioni di sourcing e sulle valutazioni delle performance dei fornitori.
Le schede di valutazione dei fornitori parlano un linguaggio comune a tutti gli uffici interessati (acquisti, gestione dei rischi, sicurezza e affari legali), e favoriscono l’allineamento dei team su metriche condivise.
Una scheda di valutazione dei fornitori efficace dovrebbe comprendere per lo meno:
- KPI della performance (consegna, qualità, costo, livelli di servizio)
- Stato di conformità (certificazioni, aderenza alle policy, requisiti normativi)
- Questioni in sospeso e rischi identificati
- SLA sulle azioni correttive e tracciamento dell’avanzamento
- Preparazione al rinnovo (compresa l’analisi del fornitore ponderata in base al rischio)
Questa struttura supporta il monitoraggio continuo ed evidenzia in tempo reale il peggioramento delle performance e i rischi emergenti. Se è implementata in una piattaforma unificata, consente ai team di tenere aggiornata un’unica scheda fornitore che collega i dati sulle performance alle evidenze relative ai rischi.
Come l’IA e i workflow agentici trasformano la gestione del rischio fornitori
L’IA trasforma la gestione del rischio fornitori cambiando le modalità di lavoro. I workflow agentici sostituiscono le attività manuali e periodiche con azioni continue integrate nel processo, mentre le persone definiscono i limiti di sicurezza.
IVA, l’agente virtuale intelligente di Ivalua sfrutta questo modello e funge da copilota lungo tutto il ciclo di vita S2P. Coordina quindi i workflow relativi ai fornitori, cioè onboarding, valutazione, contrattualizzazione, monitoraggio e azioni correttive.
L’approccio di Ivalua poggia su tre pilastri fondamentali:
- Un sistema di registrazione affidabile con un unico modello di dati unificato: tutti i dati dei fornitori, i contratti, le transazioni e i segnali di rischio risiedono in un unico posto. L’IA, così, utilizza dati completi e coerenti e le valutazioni del rischio rivelano l’effettiva esposizione al rischio dei fornitori.
- Un sistema di azione coordinato e workflow automatizzati: l’agente IVA esegue attività chiave per la gestione del rischio fornitori, quali l’aggregazione dei dati di rischio, l’attivazione di nuove valutazioni, la convalida dei documenti, l’inoltro degli avvisi e l’avvio di workflow correttivi. Tutte queste azioni vengono realizzate direttamente nei processi di procurement dell’azienda.
- Un sistema di governance adattivo con trasparenza clear-box e configurazione no-code: ogni azione guidata dall’IA è spiegabile e configurabile. I team definiscono le soglie e i percorsi di escalation per allinearsi alle politiche aziendali e alla generale tolleranza al rischio.
Ardent Partners evidenzia casi d’uso quali lo scoring automatizzato del rischio, gli avvisi in tempo reale, la convalida dei documenti e i piani di miglioramento basati sulla GenAI come parte di un workflow integrato. Anziché esaminare il rischio a posteriori, i team possono tenere monitorati i vendor e risolvere i problemi non appena si presentano.
L’IA utilizzata per diminuire i tempi di valutazione e aumentare la coerenza
L’IA migliora la valutazione del rischio fornitori standardizzando il modo in cui le informazioni vengono analizzate e gestite. Riduce lo sforzo manuale e al contempo elimina la possibilità di differenze tra i revisori.
Con IVA, gli uffici acquisti possono utilizzare l’IA per:
- Chattare con i documenti: estrarre prove rilevanti da certificazioni, policy e materiali di onboarding, e identificare eventuali lacune o incongruenze.
- Sintetizzare i contratti: evidenziare gli obblighi chiave e le clausole di rischio per garantire l’allineamento con le policy.
- Creare piani di miglioramento: redigere piani di azioni correttive con passaggi consigliati e KPI misurabili.
- Creare questionari: ottimizzare la due diligence orientando le risposte e standardizzando gli input di analisi.
- Semplificare le comunicazioni: automatizzare i follow-up ai vendor in caso di documentazione mancante o necessità di chiarimenti.
Ne consegue una due diligence più rapida e coerente, con valutazioni complete e comparabili tra i vendor.
Questo è esattamente il workflow riconosciuto da Ardent Partners, che nel suo rapporto 2025 Supplier Management Technology Advisor ha nominato Ivalua pioniere nel campo della GenAI per le sintesi di valutazione dei fornitori e l’analisi dei documenti dei fornitori.
L’IA come strumento per classificare i segnali di rischio e indirizzare le azioni correttive
L’IA permette di attuare il monitoraggio continuo perché realizza in tempo reale il triage dei segnali di rischio, che poi invia ai responsabili competenti con il contesto appropriato. Assegna ai team le problematiche convalidate in base alla priorità direttamente nei workflow acquisti esistenti.
Tra le funzionalità coordinate di IVA integrate nel workflow vi sono:
- Monitoraggio dei rischi: utilizza il rilevamento delle anomalie per mettere in luce i rischi emergenti relativi a performance, consegne, qualità, conformità e feed integrati di terze parti.
- Intelligenza di categoria: aggrega i segnali a livello di categoria per identificare i rischi e le dipendenze dai fornitori.
- Avvisi: visualizza i segnali di rischio nelle dashboard e nelle code delle attività e li collega alle schede fornitore, riducendo così il ricorso alle e-mail.
Questo modello aiuta a identificare e a gestire i rischi lungo l’intero ciclo di vita del fornitore.
Il personale umano mantiene il controllo (governance, verificabilità, chiara titolarità)
L’IA agentiva modifica il processo di attuazione, assicurando la governance e consentendo l’esecuzione automatica delle azioni a basso rischio, mentre le decisioni ad alto impatto continuano a necessitare dell’approvazione umana. Questo modello assicura il controllo senza rallentare il processo di gestione del rischio fornitori.
Il sistema di governance adattivo di Ivalua garantisce che ogni azione intrapresa dall’IVA rafforzi l’atteggiamento dell’azienda rispetto al rischio:
- Trasparenza clear-box: ogni azione dell’agente viene registrata con input, fonti di dati e ragionamento: il monitoraggio dei rischi, perciò, e sempre spiegabile e pronto per l’audit.
- Autonomia adeguata al ruolo: le attività di routine a basso rischio (quali convalida dei documenti, promemoria) possono essere eseguite automaticamente, mentre per le azioni ad alto rischio (come sospensione dei fornitori o modifiche contrattuali) è necessaria l’approvazione del personale.
- IVA Studio™ (configurazione no-code): i team possono definire e aggiornare regole per skill, soglie e workflow senza il supporto di tecnici, mantenendo la governance allineata alle policy che cambiano.
- Audit trail nativi: la completa tracciabilità di dati fornitori, contratti e azioni garantisce la difendibilità nei confronti delle autorità di regolamentazione e degli stakeholder interni.
IVA orchestra e rende operativi questi controlli in tutto il processo S2P integrando la governance direttamente nei workflow quotidiani. Con le soluzioni di conformità e controllo di Ivalua, è possibile scalare l’automazione senza compromettere l’accountability.
Questa infrastruttura costituisce la colonna portante anche per i workflow basati sulla GenAI riconosciuti da Ardent Partners, in particolare per quanto riguarda le sintesi di valutazione dei fornitori e l’analisi dei documenti.
L’impatto finanziario della moderna gestione del rischio fornitori: insight dello studio TEI di Forrester
Lo studio TEI (Total Economic Impact) del maggio 2025, commissionato a Forrester da Ivalua, parte da interviste con clienti tra cui CACI, Hiscox e aziende internazionali del settore aerospaziale e industriale. Dimostra cosa succede quando la gestione del rischio fornitori è integrata in una piattaforma unificata per la spesa e i fornitori, anziché essere frammentata in vari strumenti.
Forrester ha simulato un’azienda composita (con fatturato di un miliardo di USD, spesa di 500 milioni di USD e 10.000 fornitori), calcolando i risultati come valore attuale triennale aggiustato per il rischio:
- ROI del 393%, VAN di 25,5 milioni di dollari e payback in meno di sei mesi: il payback in meno di sei mesi è il dato chiave per i responsabili degli acquisti. Non è una trasformazione a lungo termine, ma offre un valore misurabile nello stesso anno fiscale.
- 24,2 milioni di dollari di risparmi grazie all’efficienza negli acquisti (≈2,25%-2,35% della spesa totale): Forrester collega questo risultato direttamente al miglioramento dei processi relativi al sourcing, alla gestione dei contratti e alla governance dei fornitori, oltre a una riduzione del 20-30% dei costi operativi relativi agli acquisti e alla contabilità fornitori. In pratica, si tratta di contenere i rischi: meno errori, meno perturbazioni e un controllo più rigoroso sui risultati di spesa.
- Onboarding più veloce dell’80%, che si traduce in una minore esposizione al rischio (risparmio di 5,4 milioni di dollari): l’onboarding dei fornitori è sceso da 336 ore (14 giorni) a una frazione di questo valore. CACI ha abbreviato il processo di onboarding da 21 giorni a meno di 24 ore, raggiungendo un tasso di abilitazione del 98%. Hiscox, a sua volta, ha razionalizzato la base fornitori, passando da oltre 10.000 a circa 3.000 nomi. Velocizzare l’onboarding significa restringere la finestra temporale in cui i fornitori operano senza una valutazione completa dei rischi e senza controlli.
- Audit trail e conformità su scala (non quantificabile ma significativa): Forrester evidenzia come vantaggi chiave la centralizzazione e la verificabilità delle schede fornitore, i controlli integrati e la riduzione dell’esposizione al rischio di frodi ed errori. In CACI, 7.000 verbali di audit che prima richiedevano un’ora ciascuno sono stati sono stati semplificati in un’operazione eseguibile con un solo clic.
- Risparmio di 1,2 milioni di dollari sui costi legacy attraverso la dismissione di sei strumenti: il consolidamento degli strumenti riduce la superficie di rischio. Ogni sistema disconnesso rischia di introdurre audit trail incompleti e lacune nella visibilità dei fornitori. Una piattaforma unificata elimina queste criticità e rafforza il controllo lungo l’intero ciclo di vita.
Secondo i risultati dello studio, la standardizzazione dei workflow, la centralizzazione delle schede fornitori, l’accelerazione dei tempi di ciclo e l’integrazione dei controlli nell’esecuzione sono essenziali per un’efficace gestione dei contratti. Dati unificati e audit trail automatizzati, inoltre, sono proprio i fattori che rafforzano la credibilità della VRM agentica agli occhi di un CFO.
Esaminiamo ora i risultati ottenuti da un cliente di Ivalua che ha migliorato la visione e il controllo lungo l’intero ciclo di vita dei fornitori.
Con Ivalua, una società del governo federale canadese operante nel settore del gioco d’azzardo e dell’intrattenimento ha ridotto i tempi di valutazione del rischio fornitori portandoli da 5 giorni ad appena 3 ore
Una società statale canadese, leader nel settore pubblico del gioco d’azzardo e dell’intrattenimento, utilizzava sistemi frammentati e processi manuali per gestire una complessa infrastruttura di fornitori e contratti.
L’ufficio acquisti, composto da poche persone, si occupava di oltre 960 contratti all’anno, ma mancava di una visione d’insieme sui rischi e sugli obblighi dei fornitori.
La mancanza di visibilità aveva portato a rinnovi automatici con perdite annue potenziali pari a 250.000 dollari, a cui si aggiungevano circa 12 ore alla settimana per riconciliare le versioni dei contratti tra piattaforme scollegate tra loro.
Con Ivalua, l’organizzazione ha centralizzato in un’unica piattaforma i dati di fornitori, contratti e rischi, e ha integrato la gestione del rischio fornitori direttamente nei workflow dell’ufficio acquisti. I risultati sono stati notevoli:
- Le valutazioni del rischio fornitori sono passate da cinque giorni a sole tre ore
- La soddisfazione degli utenti riguardo alla gestione dei contratti è salita dal 60% al 95%
- La capacità operativa dell’ufficio acquisti è aumentata del 15%
- È stata implementata un’automazione che dovrebbe accorciare del 25% i tempi del processo di gestione dei contratti
«Non dovremmo essere costretti a setacciare le e-mail quando siamo in vacanza per verificare lo stato dei contratti. Ci serve un posto unico da cui vedere a che punto sono i contratti e chi ne è responsabile. Con Ivalua è semplice superare ostacoli come questo.»
Analista senior dell’inventario presso un’azienda statale canadese del settore del gioco d’azzardo e dell’intrattenimento
Leggi tutto il caso studio dell’azienda statale canadese.
Gestione del rischio fornitori attuata come un processo continuo, non come una valutazione una tantum
La gestione del rischio fornitori offre un valore reale quando opera come un sistema integrato e continuo che centralizza le schede fornitori, applica i controlli a contratti e processi, automatizza il monitoraggio e chiude i cicli di correzione.
Questi risultati si possono raggiungere unicamente con una soluzione che offre moderne funzionalità di gestione dei fornitori e collega dati, workflow e controlli a tutto il processo S2P.
Rafforza la gestione del rischio fornitori a livello d’impresa
FAQs
La gestione del rischio fornitori è il processo di identificazione, valutazione, attenuazione e monitoraggio continuo dei rischi introdotti da vendor terzi durante tutto il ciclo di vita del fornitore. Assicura che i vendor non espongano l’organizzazione a rischi di sicurezza, finanziari, operativi o di conformità.
Un tipico processo per la gestione del rischio fornitori prevede la segmentazione dei vendor in base al rischio, l’esecuzione della due diligence, l’integrazione di controlli nei contratti, l’implementazione del monitoraggio continuo e la gestione di azioni correttive attraverso workflow definiti. Su scala enterprise, queste fasi sono standardizzate e collegate all’esecuzione degli acquisti.
La valutazione del rischio fornitori dovrebbe esaminare la sicurezza informatica, i dati e la privacy, la stabilità finanziaria, la resilienza operativa, la conformità normativa e i fattori ESG pertinenti. Il suo obiettivo è quantificare l’esposizione al rischio e stabilire le priorità d’intervento in base all’impatto sul business.
I vendor dovrebbero essere sottoposti a una revisione continua, con un monitoraggio regolare e cadenze definite in base al livello di rischio. Il monitoraggio del rischio in tempo reale e una nuova valutazione dovrebbero scattare quando si verificano eventi come certificazioni in scadenza, variazioni delle performance o nuovi incidenti.
In generale, la gestione del rischio di terze parti si focalizza sui fornitori coinvolti nel procurement, mentre il rischio di terze parti comprende una serie più ampia di relazioni esterne, quali partner, terzisti e fornitori di servizi. In pratica, la maggior parte delle imprese le considera discipline sovrapposte all’interno di un quadro unificato.
Un software per la gestione del rischio fornitori efficiente dovrebbe fornire schede fornitori centralizzate, workflow configurabili, dati integrati sui rischi, monitoraggio continuo e audit trail completi. I migliori strumenti per la gestione del rischio fornitori, inoltre, collegano direttamente il rischio a contratti, performance e processi di procurement per consentire interventi in tempo reale.