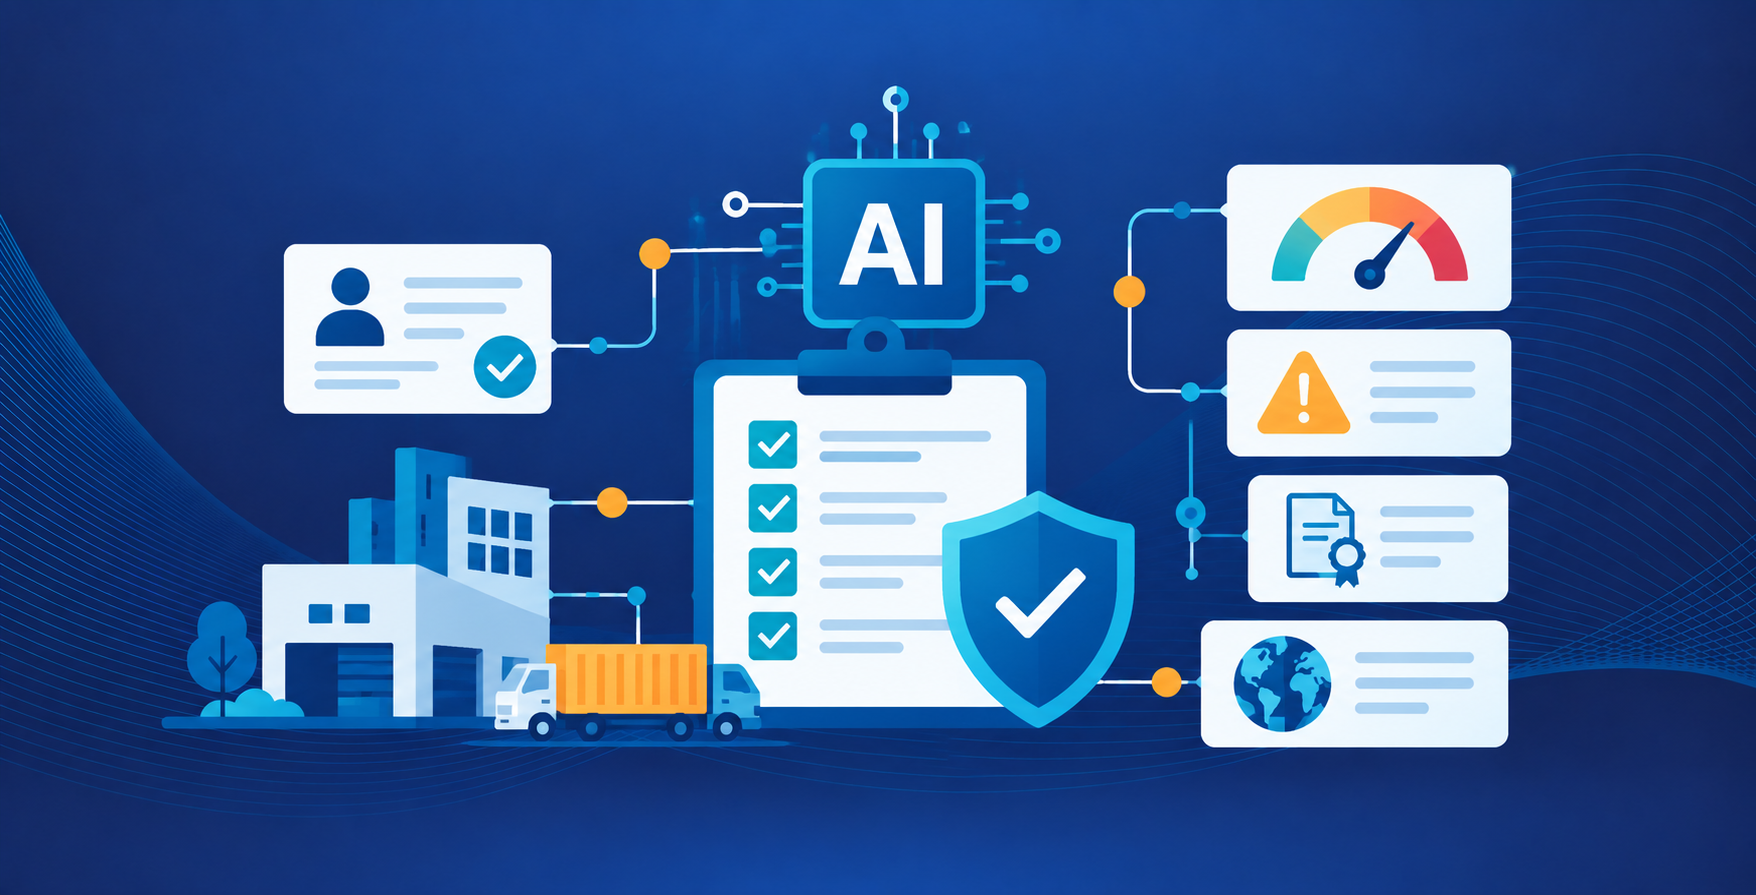
La valutazione dei rischi dei vendor è un processo strutturato con cui si analizzano i rischi finanziari, operativi, di conformità, geopolitici ed ESG che i vendor terzi potrebbero introdurre nel procurement. Il suo obiettivo è identificare e contenere tali rischi prima che pregiudichino le operazioni o espongano l’organizzazione a danni finanziari e reputazionali.
Questa guida spiega che cosa includere nella valutazione dei rischi dei vendor e come strutturare e classificare le valutazioni nell’ambito di un modello operativo per gli acquisti. Mostra inoltre come l’IA agentica accelera il processo e che cosa comportano per la metodologia di valutazione quadri normativi come il regolamento DORA (Digital Operational Resilience Act).
Punti chiave
- La valutazione dei rischi dei vendor dovrebbe essere una capacità operativa attuata di continuo dall’ufficio acquisti, non un esercizio di conformità una tantum.
- Le organizzazioni più resilienti non analizzano separatamente i rischi finanziari, operativi, normativi, di cybersicurezza, ESG e geopolitici, ma li considerano nel loro insieme.
- Una piattaforma Source-to-Pay connessa e dotata di IA agentiva consente agli uffici acquisti di identificare i rischi dei fornitori e di intervenire prima che si verifichino perturbazioni.
Che cos’è la valutazione dei rischi dei vendor?
Per una valutazione efficace dei rischi dei vendor, è necessario un approccio strutturato che consenta di identificare, analizzare, classificare e monitorare i potenziali rischi che i vendor terzi possono introdurre nel processo S2P. È una componente della gestione del rischio dei fornitori.
La valutazione dei rischi è una metodologia, mentre la gestione del rischio fornitori interessa il processo in tutti i suoi aspetti: dall’onboarding alla stipula dei contratti, dal monitoraggio continuo alle azioni correttive, fino all’offboarding. Nelle organizzazioni che hanno pratiche consolidate per la gestione dei fornitori, le valutazioni dei rischi sono parte integrante di tutto il processo di gestione dei fornitori.
La valutazione dei rischi è un fattore essenziale nelle aziende. Secondo l’indagine 2026 di KPMG «Global Third-Party Risk Management Survey», negli ultimi tre anni un terzo delle organizzazioni ha subito perdite economiche o danni reputazionali causati da terze parti e quasi altrettante hanno avuto problemi con la supply chain.
Sebbene i controlli relativi alla cybersicurezza e alla protezione dei dati siano componenti vitali nel contenimento dei rischi, è molto importante considerare anche la stabilità finanziaria, la continuità delle forniture, l’esposizione ai rischi geopolitici, le performance ESG e la conformità normativa.
Ora prenderemo in esame sei fattori di rischio da tenere sotto controllo.
Sei parametri di rischio che le valutazioni dei vendor dovrebbero sempre includere
Vediamo i sei parametri di rischio da considerare e perché sono importanti.
1) Stabilità finanziaria e affidabilità creditizia
Questo parametro comprende rating creditizi, andamento dei ricavi, redditività, livelli di indebitamento e storico dei pagamenti. Se un fornitore non è finanziariamente stabile, la continuità delle forniture e l’esecuzione dei contratti sono a rischio.
2) Rischio operativo e di continuità delle forniture
La gestione dei rischi della supply chain implica sapere in che modo i vendor possono continuare a garantire le forniture in caso di interruzioni. Analizza la capacità produttiva, la concentrazione geografica, le dipendenze logistiche e la pianificazione di continuità operativa.
3) Rischio normativo e di conformità
I fornitori non conformi possono esporre le organizzazioni al rischio di discontinuità delle forniture, responsabilità legali, sanzioni e danni alla reputazione. Analizza la conformità dei fornitori alle normative e ai requisiti di settore, come DORA, GDPR e CSRD, nonché i controlli sulle sanzioni, le norme anticorruzione e gli obblighi specifici del settore.
4) Rischio per la cybersicurezza e la protezione dei dati
Controlli di sicurezza inadeguati da parte di un vendor sono inadeguati possono esporre l’organizzazione a violazioni dei dati e perturbazioni nei servizi. Per ridurre i rischi relativi ai dati e alle attività operative, valuta sempre i controlli relativi alla sicurezza, come la gestione degli accessi, la crittografia, le capacità di risposta agli incidenti e certificazioni come SOC 2 e ISO 27001.
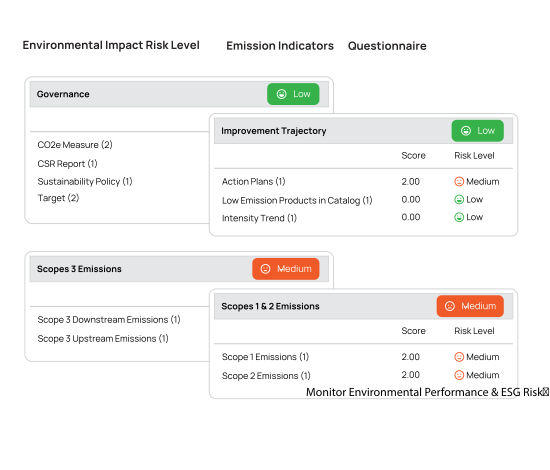
5) Rischio ESG e di sostenibilità
Normative come il regolamento CSRD e la direttiva CSDDD stanno rendendo i criteri ESG un requisito contrattuale e di conformità. In quest’ottica, valuta quindi le performance ambientali, le politiche sul lavoro, i diritti umani, la governance e la trasparenza dei fornitori. Ricorda inoltre che una stretta collaborazione nella supply chain può migliorare la visibilità oltre i fornitori di primo livello.
6) Rischio geopolitico e di concentrazione
Analizza l’esposizione al rischio di dazi, sanzioni, instabilità regionali e dipendenza eccessiva da fornitori concentrati in un’unica area geografica. Comprendere la concentrazione geografica può aiutarti a creare supply chain più resilienti e ridurre l’impatto delle perturbazioni sul piano internazionale.
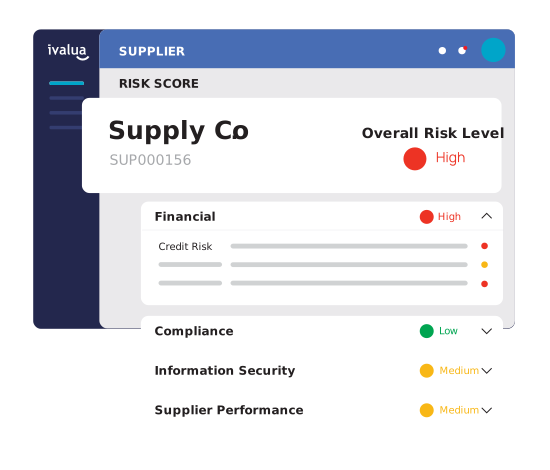
Nel quadro delle funzionalità per la gestione dei fornitori basate sull’IA, Ivalua tiene monitorati i rischi relativi a fornitori, reti di sub-fornitori e singoli contratti tramite il suo Risk Center. Fa quindi ricorso a valutazioni interne e fonti di dati di terze parti come D&B, EcoVadis e Prewave. Aggiorna automaticamente i punteggi di rischio per tutte le fonti di rischio e avvisa di eventuali variazioni significative che richiedono un intervento immediato. Oltre a segnalare i rischi, IVA, l’agente virtuale intelligente di Ivalua, può contribuire a creare piani di contenimento dei rischi e programmi di gestione dei rischi.
Una volta stabilito che cosa esaminare, il passo successivo consiste nel definire un processo ripetibile per l’applicazione uniforme di questi criteri a tutta la base fornitori. Per prima cosa vediamo, però, quale impatto può avere DORA sul processo.
Che cosa comporta DORA per la valutazione dei rischi dei vendor nei servizi finanziari
Per gli istituti finanziari operanti nell’Unione europea, il regolamento DORA inasprisce i requisiti in materia di gestione del rischio fornitori perché rende la supervisione delle terze parti un obbligo normativo. La guida DORA di Ivalua evidenzia sei implicazioni per i responsabili di acquisti e finanza:
- Acquisti e finanza sono responsabili della conformità. DORA classifica la valutazione del rischio fornitori come una disciplina centrale nel procurement, non la considera una responsabilità esclusiva del reparto IT.
- La gestione del rischio di terze parti è un requisito fondamentale del regolamento DORA. Le organizzazioni devono condurre la due diligence sui fornitori terzi, definire controlli contrattuali adeguati e tenere monitorate le performance dei fornitori e i rischi ICT per tutta la durata del rapporto.
- I repository digitali sono obbligatori. DORA prevede un repository digitale strutturato intorno a 15 modelli relazionali collegati mediante identificatori standardizzati, come gli identificatori di contratto, fornitore, entità giuridica, funzione aziendale e servizio ICT.
- La visibilità sui fornitori oltre il primo livello non è negoziabile. Gli istituti finanziari devono conoscere la propria supply chain ICT fino ai subappaltatori di livello N, compresi il ruolo e la posizione di ciascun subappaltatore nella catena dei servizi.
- La conformità necessita di processi di procurement connessi. Le organizzazioni devono avere per lo meno funzionalità integrate di gestione dei rischi e delle performance dei fornitori, sourcing e gestione del ciclo di vita dei contratti per ottemperare agli obblighi previsti dal DORA lungo tutto il ciclo di vita dei fornitori.
- Un modello di dati unificato è un vantaggio competitivo. Il modello di dati unico di Ivalua è compatibile con le strutture dati, gli identificatori e il reporting multilivello previsti dal DORA senza la necessità di ricorrere a sistemi disconnessi. Soddisfa requisiti di reporting complessi e al contempo consente di gestire i fornitori tramite un’unica piattaforma Source-to-Pay.
Sulla base di queste informazioni, proponiamo cinque passi per strutturare una valutazione dei rischi dei vendor. La seguente sezione li presenta nel dettaglio.
I cinque passi di un processo per la valutazione dei rischi dei vendor
Strutturare una valutazione dei rischi dei vendor è un processo semplice, che si articola in questi cinque passi.
Passo 1. Censire e classificare i vendor in base alla criticità
Una robusta gestione dei fornitori parte dalla comprensione di quali fornitori siano più importanti. Il primo passo per elaborare la valutazione dei rischi dei vendor, perciò, dovrebbe essere redigere un elenco completo dei vendor terzi e nel classificarli in base al livello di criticità per l’azienda:
- I vendor critici svolgono attività essenziali, gestiscono dati sensibili o presentano rischi operativi o normativi di rilievo.
- I vendor importanti hanno un impatto rilevante sulla spesa o sul business, ma nel complesso comportano un’esposizione al rischio inferiore.
- I vendor standard presentano minor rischio e sono più facilmente sostituibili.
Creare questa stratificazione consente di concentrare le risorse dove possono generare il massimo valore.
Passo 2. Definire i criteri di rischio e la metodologia di classificazione
Ora si dovrà creare un modello di classificazione coerente per i diversi tipi di rischio, ponderare ogni categoria in base alle priorità dell’azienda e definire quindi le soglie per determinare se un vendor è approvato, approvato con riserva, monitorato, segnalato ai livelli superiori o respinto.
Il Risk Center di Ivalua supporta modelli di classificazione configurabili e multidimensionali che combinano valutazioni qualitative e dati quantitativi. Puoi creare modelli di classificazione riutilizzabili e aggiornare automaticamente i punteggi quando sono disponibili nuove informazioni.
Passo 3. Svolgere la due diligence e raccogliere le evidenze
Il passo successivo consiste nel raccogliere le prove necessarie per convalidare il profilo di rischio di ciascun vendor. Tali prove possono comprendere questionari, certificazioni, bilanci, documentazione normativa ma anche altri documenti. Il livello di approfondimento della valutazione dovrebbe essere commisurato alla classe di rischio del vendor. Vai all’articolo per saperne di più su come tenere in considerazione il rischio nella gestione del rischio negli acquisti.
Passo 4. Integrare i controlli sui rischi nei contratti e nell’onboarding
I risultati della valutazione dei rischi dovrebbero incidere direttamente sull’onboarding e sulla stipula dei contratti. In situazioni di alto rischio, devono essere previste approvazioni e tutele contrattuali aggiuntive. Collegare le valutazioni alla gestione dei contratti aiuta a identificare i rischi e ad applicare i controlli appropriati.
Passo 5. Monitorare di continuo e ripetere la valutazione
Poiché i rischi dei vendor cambiano nel tempo, è essenziale tenerli sempre monitorati. È possibile combinare metriche interne sulle performance con segnali esterni (come variazioni finanziarie e normative, eventi geopolitici e aggiornamenti ESG) e ripetere quindi la valutazione dei vendor.
L’indagine «2026 di KPMG «Global Third-Party Risk Management Survey» ha rilevato che solo il 15% delle organizzazioni ha molta fiducia nei dati su cui si basano i propri programmi di gestione dei rischi di terze parti. Verifica che i dati utilizzati per valutare i rischi siano accurati e aggiornati.
Per migliorare di continuo la gestione delle performance dei fornitori, Ivalua collega i punteggi di rischio direttamente alle performance dei fornitori, ai contratti, alle transazioni e ai flussi di dati di terze parti su un’unica piattaforma. Questo sistema dà una panoramica sempre aggiornata dei rischi lungo tutto il ciclo di vita dei fornitori.
Dopo aver definito un processo strutturato per la valutazione dei rischi dei vendor, è possibile automatizzare le attività ripetitive mediante l’IA agentica e tenere monitorati i rischi dei fornitori quando le condizioni cambiano.
Come l’IA agentica accelera la valutazione dei rischi dei vendor
Secondo il sondaggio sulla gestione del rischio di Deloitte «Third-Party Risk Management Flash Survey 2025», per quanto riguarda la gestione del rischio di terze parti, il 93% delle organizzazioni è ancora nelle fasi iniziali di maturità dell’IA e utilizza prevalentemente metodi manuali, come questionari, fogli di calcolo e revisioni puntuali. Soltanto un’organizzazione su cinque circa si è avvalsa dell’intelligenza artificiale per determinare il rischio intrinseco ed eseguire la due diligence.
Gartner ha rilevato, tuttavia, che i cambiamenti nei modelli operativi determinati dall’IA e dall’IA agentiva dovrebbero avere il maggiore impatto sulla performance della supply chain nei prossimi due anni.
Ivalua offre una gestione del rischio assistita dall’IA tramite IVA, l’agente virtuale intelligente che permette di agilizzare, automatizzare e utilizzare in un unico ambiente il programma TPRM per la gestione del rischio di terze parti. Ivalua consente di:
- Automatizzare la convalida dei documenti e la raccolta delle evidenze: IVA snellisce la due diligence convalidando i documenti dei fornitori, tra cui certificazioni, policy, bilanci e risposte ai questionari. Estrae le informazioni pertinenti, segnala i dati mancanti o incongruenti e precompila i campi della valutazione, riducendo il lavoro manuale e al contempo migliorando la coerenza delle revisioni.
- Arricchire i profili dei fornitori con dati esterni: IVA arricchisce di continuo i profili dei fornitori con informazioni provenienti da provider terzi come D&B, EcoVadis e Prewave, ma anche da fonti informative e normative pertinenti. Quando sono disponibili nuove informazioni, i punteggi di rischio si aggiornano automaticamente.
- Gestire campagne di valutazione dei rischi su larga scala: IVA può orchestrare campagne di valutazione sull’intera base fornitori distribuendo questionari, raccogliendo le risposte, assegnando i punteggi ai risultati e indirizzando le eccezioni ai revisori adatti. Le campagne possono essere realizzate a intervalli programmati o attivate da eventi come rinnovi contrattuali o soglie di spesa.
- Mantenere il controllo umano con un’autonomia governata: IVA opera entro limiti definiti dal procurement, e rende possibile un’autonomia governata anziché un’automazione senza restrizioni. In pratica, l’agente IVA applica automaticamente le regole e le policy aziendali e non opera mai al di fuori del proprio ambito perché eredita le autorizzazioni dell’utente.
Può eseguire in automatico attività a basso rischio, per esempio, come l’estrazione dei dati dai documenti o l’aggiornamento dei punteggi di rischio. Per le decisioni ad alto impatto, come l’approvazione delle azioni correttive o l’escalation dei contratti, è invece necessaria la revisione umana. IVA registra ogni azione insieme agli input, alle fonti e al ragionamento applicato, e garantisce così la massima trasparenza. - Utilizzare gli LLM migliori: poiché IVA è indipendente dagli LLM e configurabile tramite IVA Studio, le organizzazioni possono utilizzare il modello più adatto per ciascuna attività e collegare IVA ad agenti e strumenti esterni tramite un’architettura compatibile con MCP.
Le organizzazioni stanno già sfruttando queste funzionalità. Vediamo come un cliente Ivalua controlla i rischi dei fornitori.
Con Ivalua, Konica Minolta ha modernizzato il procurement e la gestione del rischio fornitori
Konica Minolta, azienda manifatturiera con presenza internazionale, ha deciso di modernizzare il procurement sostituendo i processi manuali e cartacei con una piattaforma digitale connessa. L’azienda voleva accelerare l’onboarding dei fornitori e unificare i dati degli acquisti distribuiti tra vari sistemi ERP. Le limitate funzionalità di reporting, inoltre, rendevano difficile monitorare la conformità contrattuale o misurare le performance dei fornitori e non offrivano un quadro completo della spesa e dei rischi dei vendor.
Grazie alla piattaforma Source-to-Pay unificata di Ivalua, Konica Minolta ha potuto migliorare la visibilità sulla spesa, consolidare il reporting sulla conformità contrattuale e creare un unico punto di accesso per le richieste di procurement. L’azienda ha digitalizzato il processo di fatturazione con l’obiettivo di ricevere l’85% delle fatture in formato elettronico e ha lavorato fianco a fianco con Ivalua per continuare a perfezionare la gestione delle richieste in base al feedback degli utenti. Il risultato è stata l’adozione di un modello di procurement più orientato ai dati.
“È stato fantastico lavorare con Ivalua per integrare il nostro feedback. In fin Conti, si tratta di una partnership. Direi che è stata eccezionale. Ci aspetta un viaggio magnifico e siamo solo all’inizio.”
— Luca Sopranzetti, Direttore dei processi di procurement, Konica Minolta
Integra la valutazione dei rischi dei vendor nel modello operativo del procurement
Le organizzazioni ottengono il massimo valore quando le valutazioni dei rischi dei vendor sono integrate in ogni fase del processo Source-to-Pay. Collegare i dati sui rischi alle performance dei fornitori, ai contratti e alla spesa garantisce una visuale continua sulle minacce emergenti e aiuta gli uffici acquisti a rispondere prima che le perturbazioni compromettano l’attività aziendale.
Crea relazioni più resilienti con i fornitori con Ivalua
Domande frequenti sulla valutazione dei rischi dei vendor
È un processo strutturato di identificazione, valutazione e monitoraggio dei rischi dei vendor che prende in esame stabilità finanziaria, resilienza operativa, cybersicurezza, conformità normativa, performance ESG ed esposizione ai rischi geopolitici. Aiuta a determinare se un fornitore soddisfa i requisiti di rischio dell’organizzazione prima e durante il rapporto con il fornitore stesso.
Dovrebbe prevedere informazioni relative a più parametri di rischio, come solidità finanziaria, capacità operative, controlli di cybersicurezza, conformità normativa, pratiche ESG, pianificazione della continuità operativa e dipendenze della supply chain. Più il vendor è critico, maggiore dovrebbe essere la quantità di dati da raccogliere.
Una valutazione dovrebbe assegnare punteggi ponderati alle principali categorie di rischio in base alle priorità aziendali. I singoli punteggi dovrebbero essere combinati in una valutazione complessiva del rischio per stabilire le priorità delle azioni correttive e determinare lo stato di approvazione. Generalmente, i fornitori critici sono sottoposti a revisioni più frequenti e a una supervisione più severa rispetto ai vendor di rischio inferiore.
Molte organizzazioni eseguono una rivalutazione trimestrale dei fornitori critici, semestrale di quelli importanti e annuale di quelli a basso rischio. Possono inoltre tenere monitorate le terze parti sulla base sia di dati interni relativi alle performance sia di segnali di rischio esterni. Se un vendor registra un peggioramento della situazione finanziaria o se si verificano cambiamenti normativi, si dovrà condurre subito una nuova valutazione.
L’IA agentica può automatizzare attività ripetitive come la convalida dei documenti, la raccolta delle evidenze, l’arricchimento dei profili e l’invio dei questionari. Aiuta a valutare i vendor in modo coerente, e allo stesso tempo permette di mantenere il controllo umano sulle decisioni ad alto impatto attraverso meccanismi di governance e audit trail.
Il regolamento DORA sulla resilienza operativa digitale (Digital Operational Resilience Act) è una normativa dell’Unione europea che rafforza i requisiti sulla gestione del rischio ICT e di terze parti per gli istituti finanziari. Impone alle organizzazioni di condurre una due diligence continua, tenere monitorati i fornitori, conservare registri dettagliati dei rapporti con terzi ed estendere la visibilità ai subappaltatori.